PKI et certificats : le SPOF invisible de votre PRA ?
Publié sur LinkedIn le 14 septembre 2026
Un PRA peut prévoir les serveurs, les bases, le réseau, les sauvegardes et les applications.
Mais qu’en est-il de la PKI ?
Certificats TLS.
Authentification machine.
VPN.
Wi-Fi.
API.
Signature.
Chiffrement.
Comptes de service.
Les certificats sont partout.
Et tant qu’ils fonctionnent, personne ne les remarque.
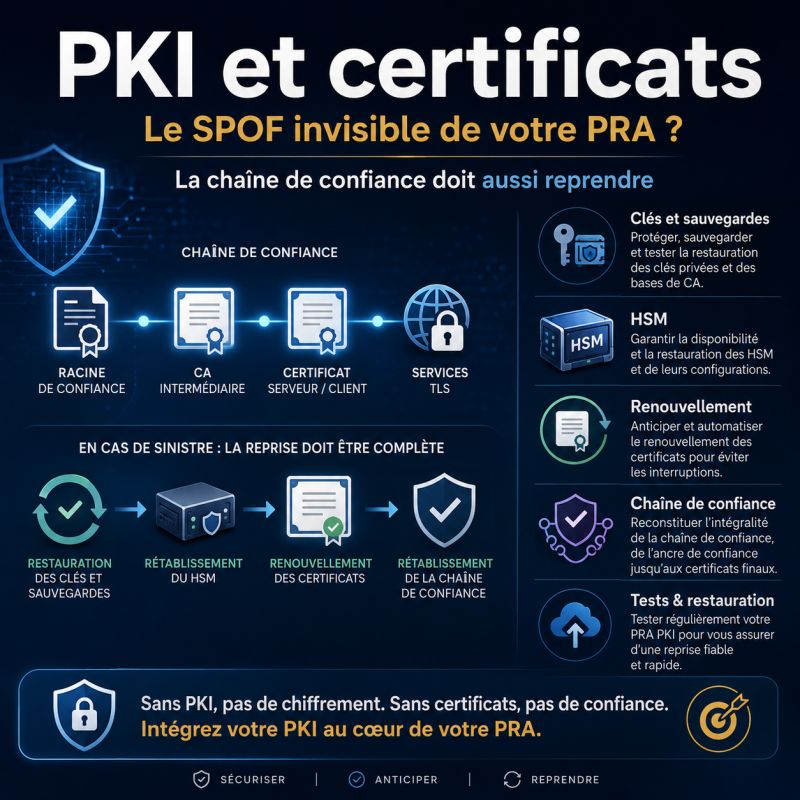
Le problème apparaît le jour où l’autorité de certification est indisponible, qu’un certificat expire, qu’une clé privée est perdue ou qu’un HSM n’est plus accessible.
Une application peut être parfaitement restaurée et pourtant rester inutilisable parce qu’elle ne peut plus présenter un certificat valide.
Une API peut fonctionner techniquement mais refuser toutes les connexions.
La PKI devient alors un point de dépendance critique.
Pourtant, elle apparaît rarement au premier plan dans les exercices PRA.
Il faut se poser des questions simples :
où sont les autorités de certification ?
quelles clés doivent être sauvegardées ?
quelles clés ne doivent justement jamais être exportées ?
comment restaurer l’autorité ?
où sont stockées les sauvegardes ?
le HSM est-il lui-même résilient ?
qui peut renouveler un certificat en situation de crise ?
les listes de révocation restent-elles accessibles ?
quels certificats expirent pendant une reprise longue ?
La gestion des clés doit elle-même avoir un plan de continuité.
Le NIST intègre d’ailleurs la récupération des clés et la planification de contingence dans ses recommandations de gestion des clés.
Le sujet devient encore plus important avec l’automatisation.
Beaucoup de certificats sont aujourd’hui délivrés, renouvelés et déployés automatiquement.
Si cette chaîne tombe, l’incident peut apparaître plus tard, au moment de l’expiration.
Et là, le PRA « vert » devient soudain rouge.
La vraie question n’est donc pas :
« Avons-nous restauré l’application ? »
Mais :
« Avons-nous restauré toute la chaîne de confiance qui lui permet de fonctionner ? »
La PKI n’est pas un service périphérique.
C’est une infrastructure de confiance.
Et comme toute infrastructure critique, elle doit être cartographiée, sauvegardée, testée et intégrée dans l’ordre de reprise.
PS : Si vous découvrez mon contenu (veille CERT, Post), je vous invite à me suivre ici sur LinkedIn
#PKI #Certificats #RésilienceIT #PRA #CyberRésilience #Chiffrement #ProductionIT #RSSI #DSI